AI 핵심 요약
beta- 저축은행중앙회는 18일 교육관리 사이트 해킹으로 직원 정보가 유출됐다고 안내했다.
- 유출 정보는 저축은행명과 직원의 직위·성명이며 피해 규모는 확인되지 않았다.
- 중앙회는 직원 사칭 보이스피싱과 스미싱에 주의하고 공식 번호로 확인하라고 당부했다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
중앙회 "직원 사칭 전화·문자 주의, 비밀번호·인증번호 요구 응하지 말아야"
[서울=뉴스핌] 이윤애 기자 = 저축은행 직원 교육관리 사이트가 해킹돼 직원들의 이름과 직위, 소속 저축은행 정보가 유출됐다. 저축은행중앙회는 유출된 정보를 이용한 직원 사칭 전화나 문자에 주의해 달라고 당부했다.
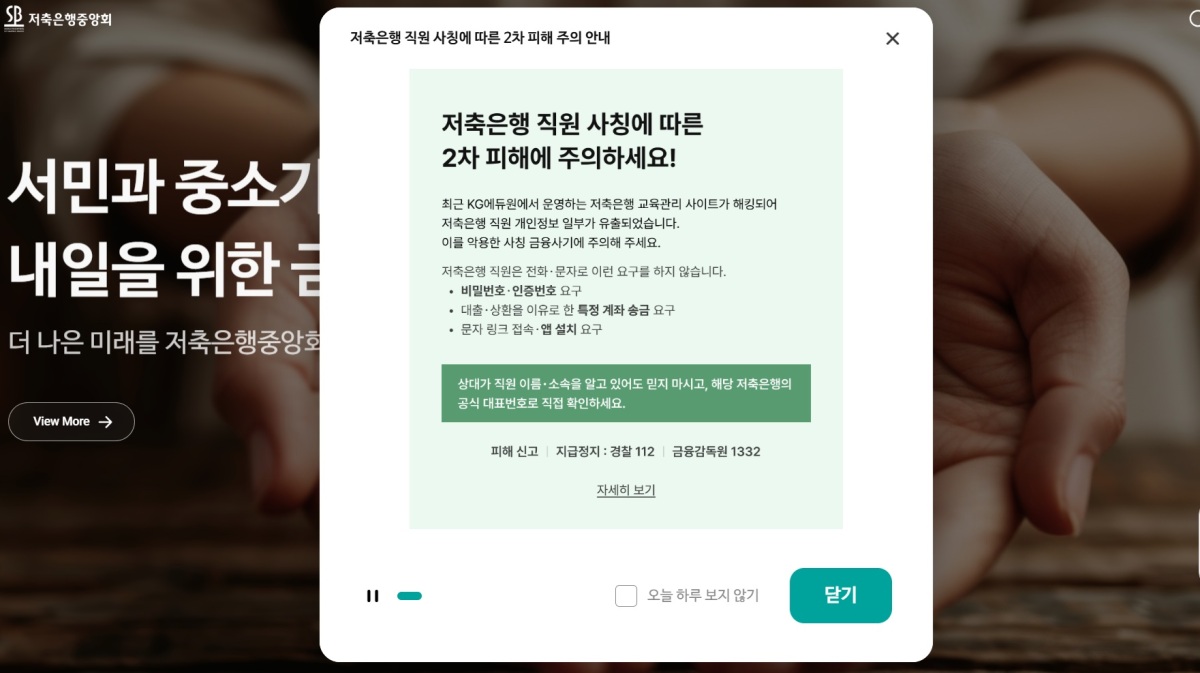
19일 금융권에 따르면 저축은행중앙회는 전날 홈페이지에 개인정보 유출 관련 안내문을 게시했다. 해킹 공격을 받은 곳은 교육업체 KG에듀원이 운영하는 저축은행 교육관리 사이트다.
유출된 정보는 저축은행명과 직원의 직위·성명 등이다. 공격은 지난 주말 사이 발생한 것으로 파악됐으며, 현재까지 피해를 본 저축은행 수와 유출 규모는 확인되지 않았다.
중앙회는 유출 정보를 이용해 실제 저축은행 직원을 사칭한 보이스피싱이나 스미싱이 발생할 수 있다고 경고했다. 개인정보 유출 여부 확인이나 금융거래 안전조치, 대출 상담, 피해보상 등을 이유로 고객에게 접근할 수 있다는 설명이다.
중앙회는 상대방이 직원의 이름과 직위, 소속을 정확히 말하더라도 이를 근거로 신뢰해선 안 된다고 했다. 저축은행 직원은 전화나 문자로 비밀번호·인증번호를 요구하거나 대출·상환을 이유로 특정 계좌에 돈을 보내라고 하지 않는다고 했다. 출처가 불분명한 인터넷 주소를 누르거나 앱을 설치하라는 요구에도 응하지 말아야 한다고 강조했다.
중앙회는 "사칭이 의심되는 연락을 받으면 상대방이 알려준 번호로 회신하지 말고, 해당 저축은행 공식 홈페이지에 안내된 대표번호로 직접 연락해 직원 재직 여부와 연락 사실을 확인하라"고 당부했다.
yunyun@newspim.com