AI 핵심 요약
beta- 오픈AI는 16일 국내 기업 경영진 대상 사이버 방어 전략을 소개했다
- 오픈AI는 AI 기반 보안 솔루션 데이브레이크를 공개했다
- 오픈AI는 취약점 탐지부터 수정까지 인간 감독이 필요하다고 강조했다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
통합 방어 솔루션 '데이브레이크' 소개
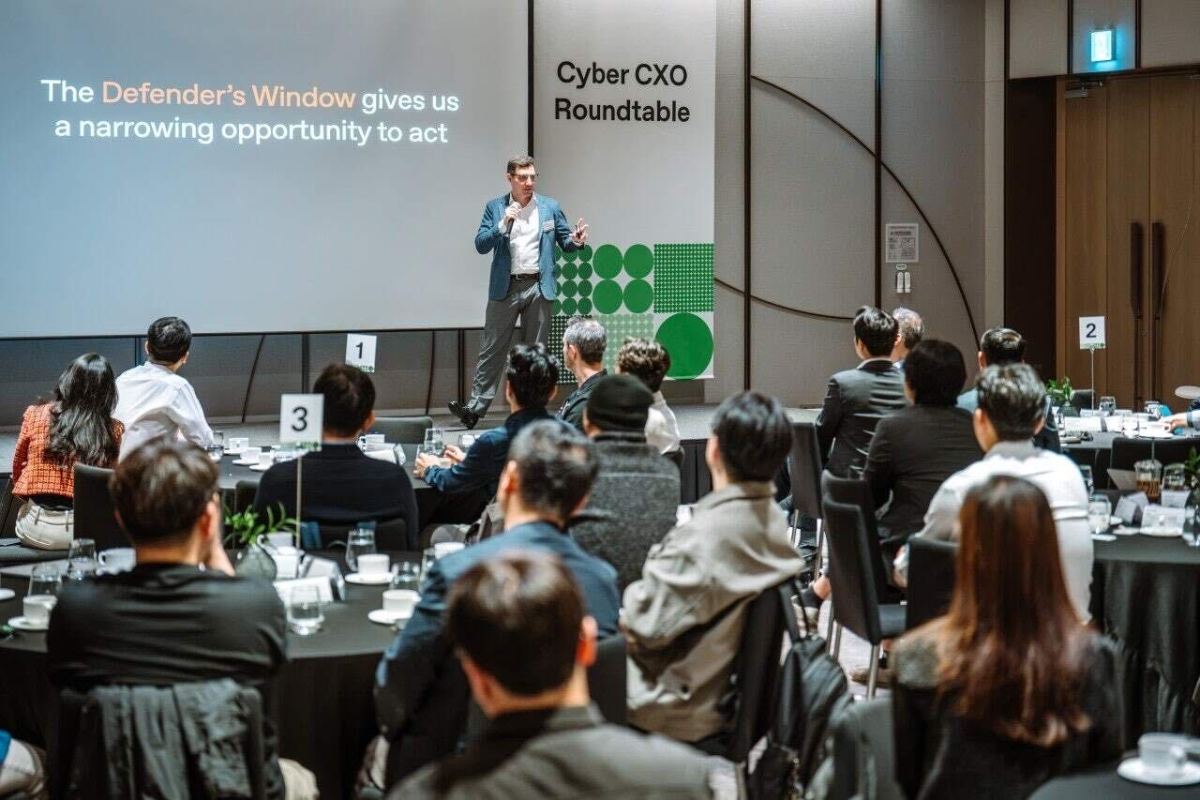
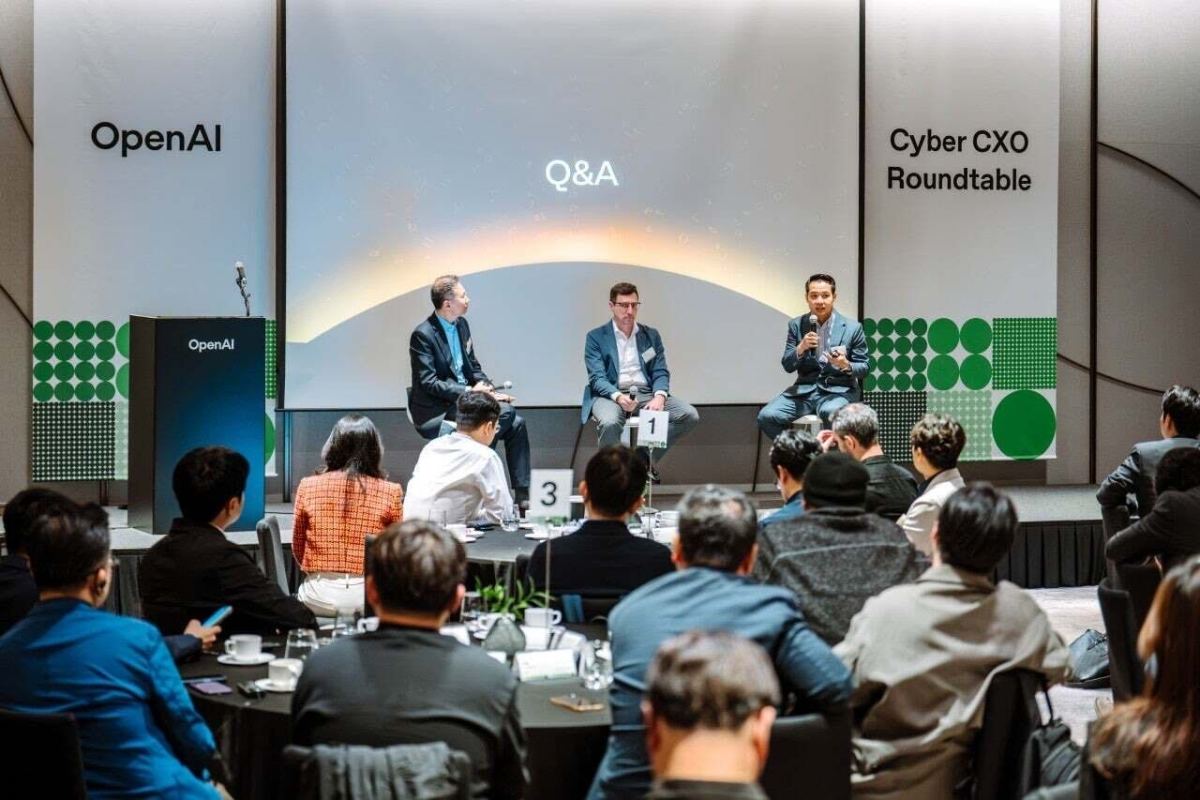
[서울=뉴스핌] 심재민 인턴기자 = 오픈AI는 16일 서울 웨스틴 서울 파르나스에서 '오픈AI 사이버 CXO 라운드테이블(OpenAI Cyber CXO Roundtable)'을 개최하고 국내 기업 경영진을 대상으로 인공지능(AI) 기반 사이버 방어 전략을 소개했다.
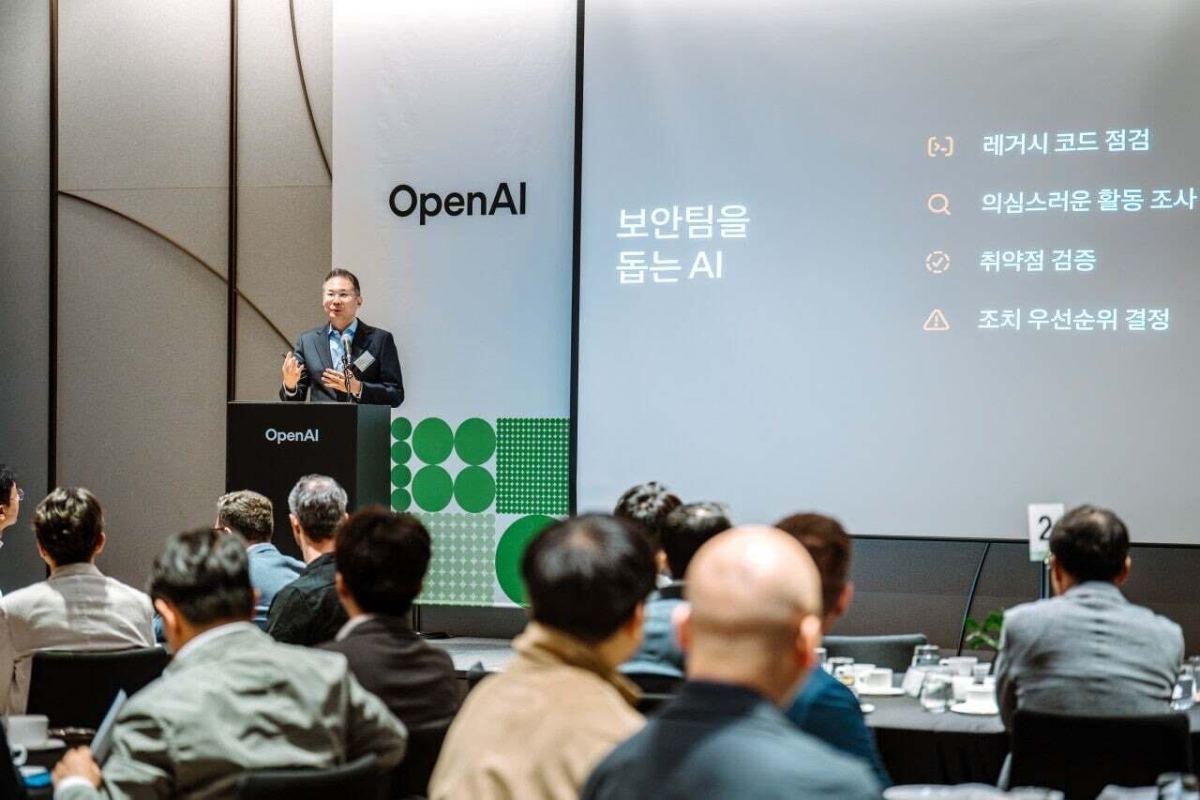
이번 행사에는 최고정보보호책임자(CISO)를 비롯한 국내 기업 임원급 인사 60여명이 참석했다. 김경훈 오픈AI 코리아 총괄 대표를 시작으로 도미닉 그릴로(Dominic Grillo) 오픈AI 테크니컬 석세스 총괄과 와나 툰(Wana Tun) 보안 전문 엔지니어가 발표를 진행했다.
오픈AI는 AI가 소프트웨어 취약점을 찾아내고 공격 경로를 분석하는 능력이 발전하면서 기업의 사이버 위협 대응 시간이 줄어들고 있다고 설명했다. 반면 방어자는 자사 시스템의 코드와 운영 정보를 AI에 제공할 수 있어 공격자가 취약점을 악용하기 전에 문제를 발견하고 해결할 수 있다는 점을 강조했다.
이날 행사에서는 AI 기반 통합 사이버 방어 솔루션 '데이브레이크(Daybreak)'도 소개했다. 데이브레이크는 오픈AI의 AI 모델과 코덱스(Codex), 코덱스 시큐리티(Codex Security)를 기업의 기존 보안 업무 절차와 연결하는 솔루션이다.
데이브레이크는 기업이 사용하는 보안 도구에 AI를 접목해 취약점을 탐지하고, 통제된 환경에서 실제 악용 가능성을 검증한다. 이후 수정안을 마련하고 적용 효과를 확인하는 과정을 지원한다. 최종 수정 여부는 보안 담당자와 개발자가 검증 결과를 검토해 결정한다.
오픈AI에 따르면 국내 주요 기업 상당수가 데이브레이크를 이미 도입했거나 도입을 검토하고 있다.
오픈AI는 자체 사이버 방어 운영 체계인 '디펜스 팩토리(Defense Factory)' 구축 경험도 공유했다. 디펜스 팩토리는 AI 에이전트와 격리된 실행 환경을 기존 보안·개발 도구에 연결해 취약점 탐지부터 수정과 검증까지 지속적으로 수행하는 체계다.
이 과정에서 AI에 대한 인간의 감독과 접근 권한 통제가 중요하다는 점도 강조했다. 기업은 AI가 접근할 수 있는 데이터와 시스템, 수행 가능한 작업 범위를 사전에 설정하고 주요 변경 사항은 사람이 검토해야 한다는 설명이다.
보안 성과 역시 단순한 취약점 발견 건수보다 주요 위험을 해결하는 데 걸린 시간과 수정 조치의 효과 등 실제 위험 감소 여부를 중심으로 평가해야 한다고 제안했다.
김경훈 오픈AI 코리아 총괄 대표는 "AI 시대에 기업이 주요 보안 위험을 빠르게 파악하고 대응하려면 사이버보안을 핵심 경영 과제로 다뤄야 한다"며 "국내 기업들이 기존 보안 체계에 AI를 접목해 현장에서 효과를 확인하고, 이를 지속적인 방어 역량으로 발전시킬 수 있도록 돕겠다"고 말했다.
flurry327@newspim.com