AI 핵심 요약
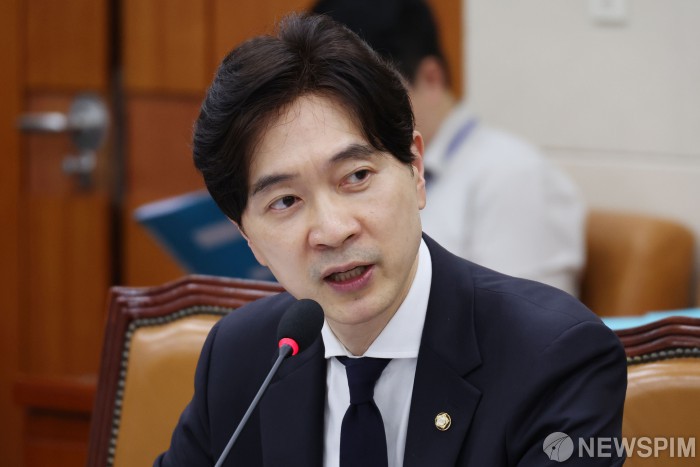
beta- 박성훈 의원이 13일 개인정보 유출 신고 현장조사 부족을 지적했다
- 올해 신고 579건 중 현장조사는 33건으로 5.7%에 그쳤다
- 해킹 증가에 따라 조사 기준과 인력, 초기 대응체계 재점검이 요구됐다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
[서울=뉴스핌] 배정원 기자 = 최근 금융회사를 비롯한 주요 기업에서 해킹과 개인정보 유출 사고가 잇따르는 가운데 실제 현장조사가 이뤄진 사건은 전체의 5.7%에 그친 것으로 나타났다.
13일 국회 정무위원회 소속 박성훈 국민의힘 의원이 개인정보보호위원회로부터 제출받은 자료에 따르면 올해 1~8월 접수된 개인정보 유출 신고 579건 가운데 9월 말까지 현장조사가 실시된 사건은 33건으로 집계됐다. 이는 전체 신고 건수의 5.7% 수준이다.
개인정보 유출 신고는 2022년 167건에서 2023년 318건, 2024년 307건, 2025년 447건으로 전반적인 증가세를 보였다. 올해는 8개월 만에 579건에 달하면서 지난해 연간 신고 건수를 이미 넘어섰다.
개인정보위는 유출 신고가 접수되면 자료 제출 요구 등을 통한 서면조사를 우선 진행한 뒤 사고의 시급성과 중대성, 현장 확인 필요성 등을 고려해 순차적으로 현장조사를 실시하고 있다는 입장이다.
다만 해킹 수법이 갈수록 지능화·대형화되는 상황에서 서면조사 중심의 대응만으로 실제 침입 경로와 보안 취약점, 피해 확산 가능성 등을 신속하게 파악하는 데 한계가 있을 수 있다는 지적이 제기된다.
최근에는 민간기업의 해킹에 따른 개인정보 유출 신고도 빠르게 늘고 있다. 2022년 47건에서 2023년 136건, 2024년 135건, 지난해 232건으로 증가했다. 올해는 상반기에만 199건이 접수돼 지난해 연간 신고 건수의 85.8%에 달했다.
주요 기업에서 해킹 사고가 잇따르면서 개인정보위의 현장조사 대상 선정 기준과 조사 인력, 사고 초기 대응체계 등을 재점검해야 한다는 지적도 나온다.
박성훈 의원은 "국민의 금융정보와 개인정보가 해커들의 표적이 되고 있는데 감독당국이 서류만 들여다보다 피해 확산을 막을 골든타임을 놓쳐서는 안 된다"며 "이재명 정부는 사고가 터진 뒤 제재하는 뒷북 행정에서 벗어나 금융권을 포함한 고위험 기관의 현장조사와 사전 예방체계를 전면 재점검해야 한다"고 강조했다.
jeongwon1026@newspim.com